نموذج التقرير
اطّلعوا على نموذج كامل لتقرير اختبار الاختراق
هذا هو التقرير الذي يستلمه العميل في نهاية المشروع، من الملخص التنفيذي إلى نتائج إعادة الاختبار. العميل والنتائج الواردة فيه غير حقيقية، أما بنية التقرير وطريقة التقييم ومستوى التفصيل فهي ما تجدونه في التقرير الفعلي.
افتحوا التقرير
- افتحوا النسخة العربية، يُفتح في نافذة جديدة
PDF · 20 صفحة · 360 كيلوبايت
- افتحوا النسخة الإنجليزية، يُفتح في نافذة جديدة
PDF · 19 صفحة · 240 كيلوبايت
لا يتطلب الاطلاع عليه تسجيلاً ولا بريداً إلكترونياً، ويُفتح الملف في نافذة جديدة.
«شركة المثال التجارية» غير موجودة، وأنظمتها والنتائج الواردة في التقرير وُضعت لأغراض هذا النموذج، ولا يتضمن التقرير بيانات أي عميل.
صفحات من التقرير
 ، يُفتح في نافذة جديدة
الغلاف 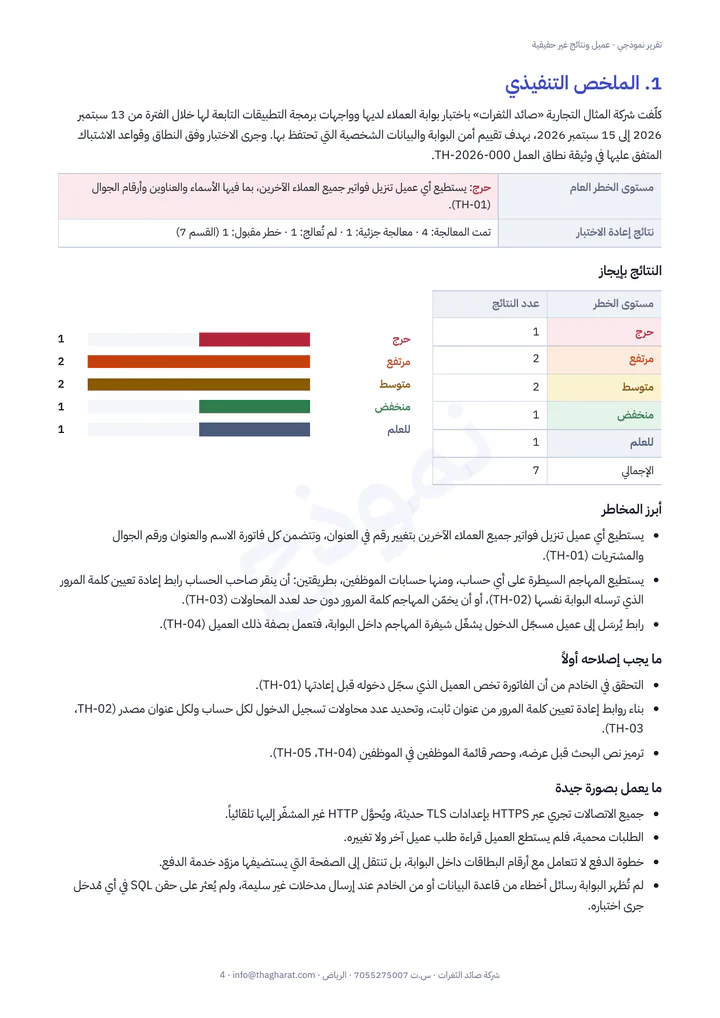 ، يُفتح في نافذة جديدة
الملخص التنفيذي 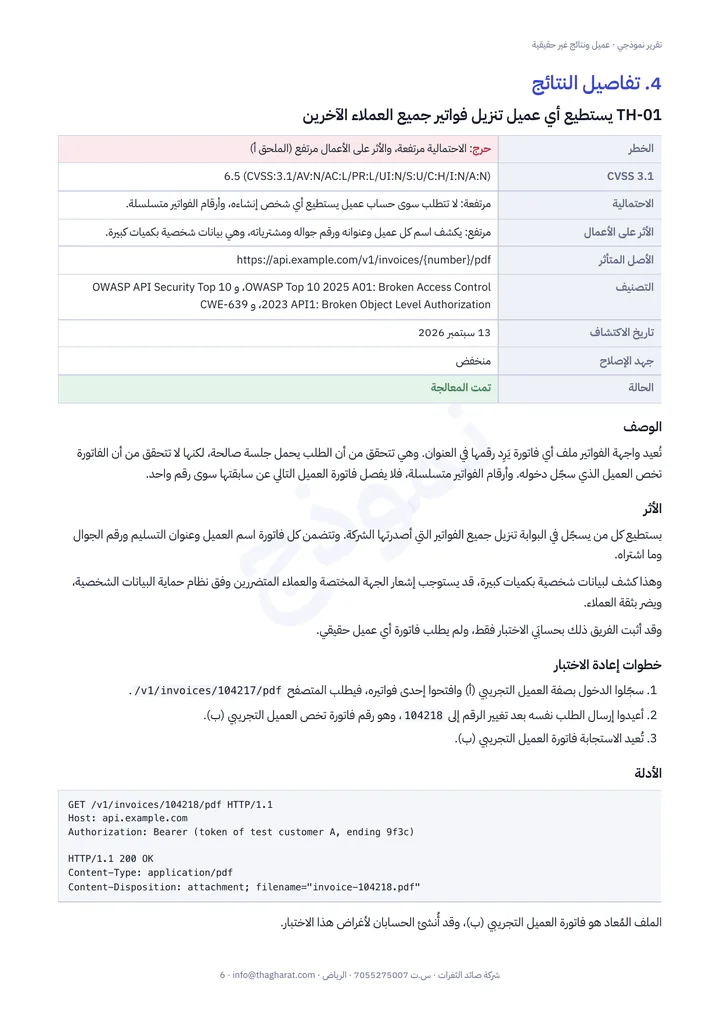 ، يُفتح في نافذة جديدة
تفاصيل إحدى النتائج
ما يتضمنه التقرير
الملخص التنفيذي
صفحة واحدة للإدارة العليا: مستوى الخطر العام، وعدد النتائج في كل مستوى خطر، وما يُعالَج أولاً.
سبع نتائج بالتفصيل
تتدرج مستويات خطرها من «حرج» إلى «للعلم». ولكل نتيجة مستوى خطرها وتقييمها وفق CVSS والأدلة وخطوات إعادة الاختبار وتوصية محددة لمعالجتها.
خطة المعالجة
الإصلاحات مرتّبة حسب الأولوية، مع مدة مقترحة لكل مجموعة.
ربط النتائج بالأطر
كل نتيجة مرتبطة بما تمسّه في نظام حماية البيانات الشخصية والضوابط الأساسية للأمن السيبراني ومعيار ISO 27001.
نتائج إعادة الاختبار
حالة كل نتيجة بعد إعادة الاختبار: تمت المعالجة، أو معالجة جزئية، أو لم تُعالج، أو خطر مقبول.
النطاق والمنهجية والتغطية
ما الذي اختُبر وكيف، وكيف يُحدَّد مستوى الخطر، وما الذي غطّاه الاختبار من دليل OWASP WSTG.
نُعدّ تقريركم بالعربية أو الإنجليزية أو باللغتين، ويشمل السعر جولة واحدة لإعادة الاختبار. اطّلعوا على الباقات والأسعار.
لنبدأ
أخبرونا بما تريدون اختباره
تكفي سطور قليلة عمّا تحتاجون إلى اختباره، دون أي تفاصيل حساسة في هذه المرحلة، ونعود إليكم بنطاق مقترح وجدول زمني وسعر ثابت. لا مكالمات تسويقية ولا التزام، ونوقّع اتفاقية عدم الإفصاح قبل أن تشاركونا أي تفصيل تقني.
أسرع وسيلة للتواصل، ونحرص على الرد في يوم العمل نفسه
- اتفاقية عدم الإفصاح قبل أي تفصيل تقني
- سعر ثابت للنطاق المتفق عليه
- جولة إعادة اختبار مشمولة
كيف نتعامل مع بياناتكم: سياسة الخصوصية